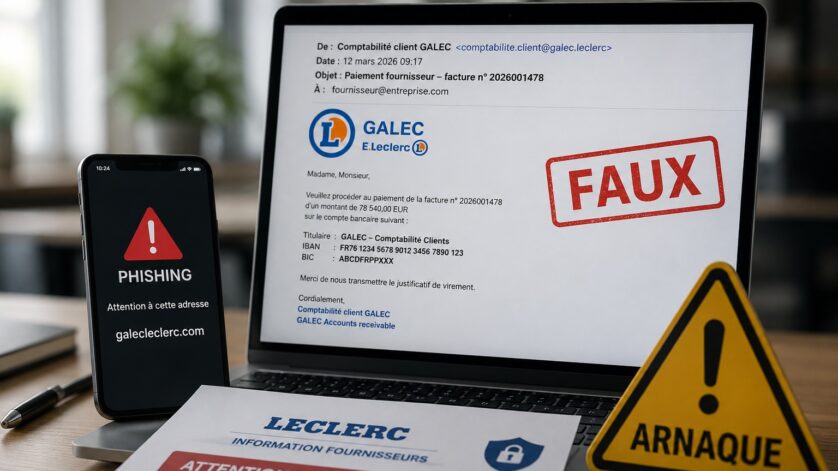
Un fraudeur a usurpé l’identité de la la comptabilité du GALEC dans une affaire de phishing visant l’organisation Association des Centres Distributeurs E. Leclerc – A.C.D. Lec.
Dans la décision UDRP D2026-1238, l’Organisation Mondiale de la Propriété Intellectuelle (OMPI) a ordonné le transfert du nom de domaine litigieux <galecleclerc.com>, utilisé pour envoyer des courriels frauduleux à un fournisseur du groupe LECLERC.
Cette nouvelle affaire illustre encore l’ampleur des campagnes d’usurpation d’identité qui ciblent les fournisseurs de grandes enseignes françaises. Elle confirme également l’intérêt stratégique des procédures UDRP dans la lutte contre les noms de domaine utilisés à des fins de fraude.
Comptabilité GALEC : une usurpation ciblée contre un fournisseur LECLERC
La plaignante, Association des Centres Distributeurs E. Leclerc – A.C.D. Lec., exploite l’une des plus importantes chaînes de distribution en Europe. L’organisation compte environ 750 magasins en France, mais également des implantations en Espagne, au Portugal, en Pologne, au Benelux et en Slovénie. En 2023, son chiffre d’affaires en France atteint 60 milliards d’euros. Plus de 140 000 personnes travaillent pour l’enseigne.
Au sein de cette organisation, la Société Coopérative Groupements d’Achats des Centres Leclerc, plus connue sous le nom de SC GALEC, joue un rôle central. Depuis 1962, cette structure négocie les conditions commerciales des fournisseurs pour l’ensemble des magasins LECLERC.
Le nom de domaine <galecleclerc.com> a été enregistré puis utilisé dans une campagne de fraude particulièrement ciblée. Selon la décision UDRP, des courriels frauduleux ont été envoyés les 5, 9, 11 et 12 mars 2026 au nom de « Comptabilité client GALEC » (“GALEC Accounts receivable”) à un fournisseur de l’organisation LECLERC. Ces messages exigeaient le paiement de sommes importantes.
Les adresses utilisées reprenaient le format « […]@galec.leclerc ». L’objectif semblait évident : faire croire que les courriels provenaient directement de l’organisation LECLERC.
Le panel UDRP souligne d’ailleurs un point déterminant. Le défendeur connaissait nécessairement la marque LECLERC au moment de l’enregistrement du nom de domaine litigieux. Les courriels frauduleux ont été envoyés moins de 24 heures après l’enregistrement du nom de domaine. Ils ciblaient un fournisseur réel du groupe et usurpaient précisément l’identité de SC GALEC.
Dans ces conditions, le panel considère qu’aucune explication plausible ne permettait de penser que le défendeur ignorait l’existence de la marque LECLERC.
Une décision UDRP logique face à une fraude manifeste
Dans cette affaire, le panel retient les trois critères classiques de la procédure UDRP.
D’abord, le nom de domaine litigieux reproduit intégralement les termes “GALEC” et “LECLERC” déposé dans l’extension référence .COM. La similarité avec les droits antérieurs du plaignant ne faisait aucun doute.
Ensuite, le défendeur ne disposait d’aucun droit ni intérêt légitime sur ce nom de domaine. Aucun usage légitime n’a été démontré. Au contraire, les éléments du dossier confirmaient une utilisation frauduleuse dans le cadre d’une tentative d’escroquerie.
Enfin, l’enregistrement et l’usage de mauvaise foi apparaissaient particulièrement évidents. Le nom de domaine servait directement à mener une opération de phishing financier contre un fournisseur identifié du groupe LECLERC.
Le panel a donc ordonné le transfert du nom de domaine au profit du plaignant.
Cette victoire confirme également l’efficacité des procédures UDRP lorsque les preuves techniques et les usages frauduleux sont clairement documentés.
Une campagne qui rappelle plusieurs affaires similaires
Cette affaire n’est malheureusement pas isolée. Depuis plusieurs années, les fournisseurs de l’organisation LECLERC font régulièrement l’objet de tentatives de fraude utilisant des noms de domaine trompeurs.
Le site Faux.fr avait déjà évoqué une campagne de phishing dans l’article Alerte aux faux bons de commande Leclerc. Des cybercriminels utilisaient alors de faux échanges commerciaux afin de tromper des partenaires professionnels.
Une autre affaire relayée par Hacked.fr montrait également comment un cybersquatteur avait utilisé des noms de domaine liés à GALEC pour adresser de faux bons de commande à des fournisseurs : Faux bons de commande aux fournisseurs GALEC : un cybersquatteur pris la main dans le sac.
Enfin, l’article Une escroquerie à l’usurpation d’identité vise Leclerc présentait déjà une mécanique comparable d’usurpation d’identité numérique visant les partenaires du distributeur.
Ces dossiers montrent une tendance claire. Les cybercriminels exploitent la confiance accordée aux grandes enseignes afin de contourner les procédures de validation comptable des fournisseurs.
MIIP – MADE IN IP accompagne LECLERC dans cette victoire
Dans cette procédure UDRP, le cabinet de conseil en propriété industrielle MIIP – MADE IN IP a représenté avec succès son client LECLERC.
Cette nouvelle décision illustre l’importance d’une stratégie active de surveillance des noms de domaine. Les attaques par phishing reposent souvent sur des variantes très crédibles de noms liés aux services comptables ou achats des grandes organisations.
Dans ce contexte, la détection rapide des enregistrements suspects devient essentielle pour limiter les risques financiers et protéger les partenaires commerciaux.
